Cybersicherheit in Wind- und Solarparks
Tausende offene Systeme entdeckt
Eine europäische Untersuchung dokumentiert 8.547 über das Internet erreichbare Systeme in Wind- und Solarparks. Allein in Deutschland wurden 884 solcher Systeme identifiziert. Wie gefährlich digitale Schwachstellen werden können, zeigen koordinierte Cyberangriffe auf Energieanlagen in Polen. Mit der zunehmenden Vernetzung der Stromerzeugung rückt eine bislang wenig beachtete Frage in den Mittelpunkt: Wie sicher ist die digitale Infrastruktur der Energiewende?
Tausende erreichbare Systeme in Europas Wind- und Solarparks
Das niederländische Cybersicherheitsunternehmen Modat hat gemeinsam mit dem niederländischen National Cyber Security Centre (NCSC-NL) eine umfangreiche Untersuchung zur digitalen Sicherheit europäischer Wind- und Solarparks veröffentlicht. Die Ergebnisse wurden am 6. Oktober 2026 auf der Sicherheitskonferenz ONE Conference in Den Haag vorgestellt.
Unter dem Titel To See the Wind and the Sun dokumentieren die Forscher insgesamt 8.547 Systeme, die über das Internet erreichbar sind und eindeutig Wind- oder Solarparks zugeordnet werden konnten. Die betroffenen Systeme befinden sich in 35 europäischen Ländern. Insgesamt umfasst die Untersuchung 40 Staaten, darunter die Mitgliedstaaten der Europäischen Union, Länder der Europäischen Freihandelsassoziation (EFTA) sowie EU-Beitrittskandidaten.
Für ihre Analyse erfassten die Forscher zunächst die geografischen Standorte bestehender Wind- und Solarparks. Anschließend untersuchten sie mithilfe der Analyseplattform Modat Magnify, welche technischen Systeme dieser Anlagen öffentlich über das Internet erreichbar sind. Dabei kamen auch Verfahren des maschinellen Lernens zum Einsatz, mit denen sich ähnliche Geräte und Netzwerkdienste automatisch erkennen und zuordnen lassen.
Die Forscher gehen davon aus, dass die tatsächliche Zahl potenziell gefährdeter Systeme höher liegt. Gezählt wurden ausschließlich Systeme, deren Verbindung zu Wind- oder Solarparks ausreichend sicher nachgewiesen werden konnte.
Deutschland bei Windparks an der Spitze
Von den europaweit identifizierten 8.547 Systemen entfallen 7.942 auf Solarparks und 605 auf Windparks.
In Deutschland fanden die Forscher insgesamt 884 erreichbare Systeme. Davon wurden 672 Solarparks und 212 Windparks zugeordnet. Bei den Windparks steht Deutschland damit an erster Stelle der untersuchten Länder, gefolgt von Italien mit 192 und der Türkei mit 84 Systemen.
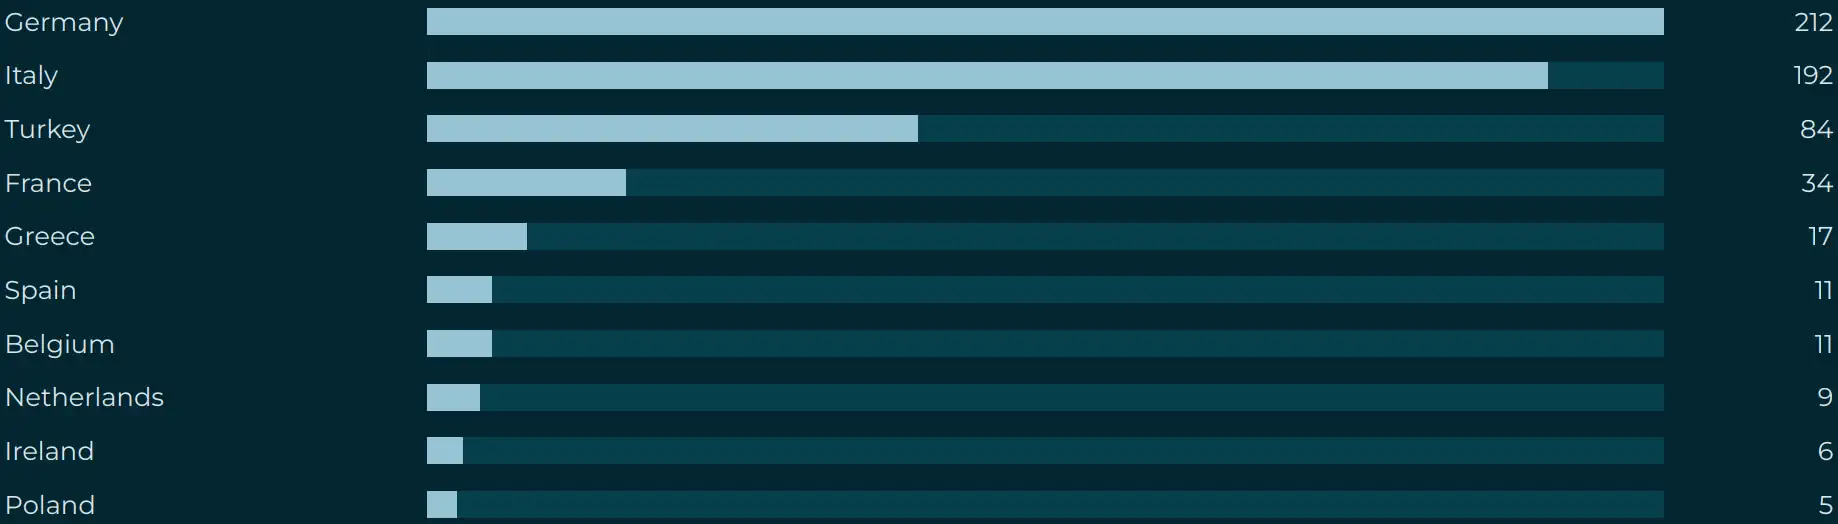
Die Grafik kann durch Anklicken vergrößert werden.
Bei den Solarparks wurden die meisten erreichbaren Systeme in Spanien mit 2.766 und Griechenland mit 1.860 identifiziert. Deutschland liegt in dieser Kategorie hinter Spanien, Griechenland und Italien auf dem vierten Platz.
Die Zahlen müssen allerdings differenziert betrachtet werden. Ein identifiziertes System entspricht nicht zwangsläufig einer einzelnen Windenergieanlage oder einem einzelnen Windpark. Manche Systeme verwalten lediglich eine Turbine, andere mehrere Anlagen oder einen vollständigen Windpark.
Die Forscher weisen außerdem darauf hin, dass die Länderstatistik auch davon abhängt, wie viele Systeme eindeutig identifiziert und bestehenden Anlagen zugeordnet werden konnten. Eine geringe Zahl bestätigter Systeme bedeutet deshalb nicht zwangsläufig ein geringes Sicherheitsrisiko. Ebenso lässt sich aus der Anzahl gefundener Systeme nicht unmittelbar ableiten, wie hoch die tatsächliche Gefährdung in einem Land ist.
Dennoch sind die deutschen Zahlen bemerkenswert. Sie zeigen, dass potenzielle Schwachstellen in der digitalen Infrastruktur erneuerbarer Energieanlagen keineswegs nur ein Problem einzelner Länder sind.
Wenn die Steuerung einer Windenergieanlage im Internet erreichbar ist
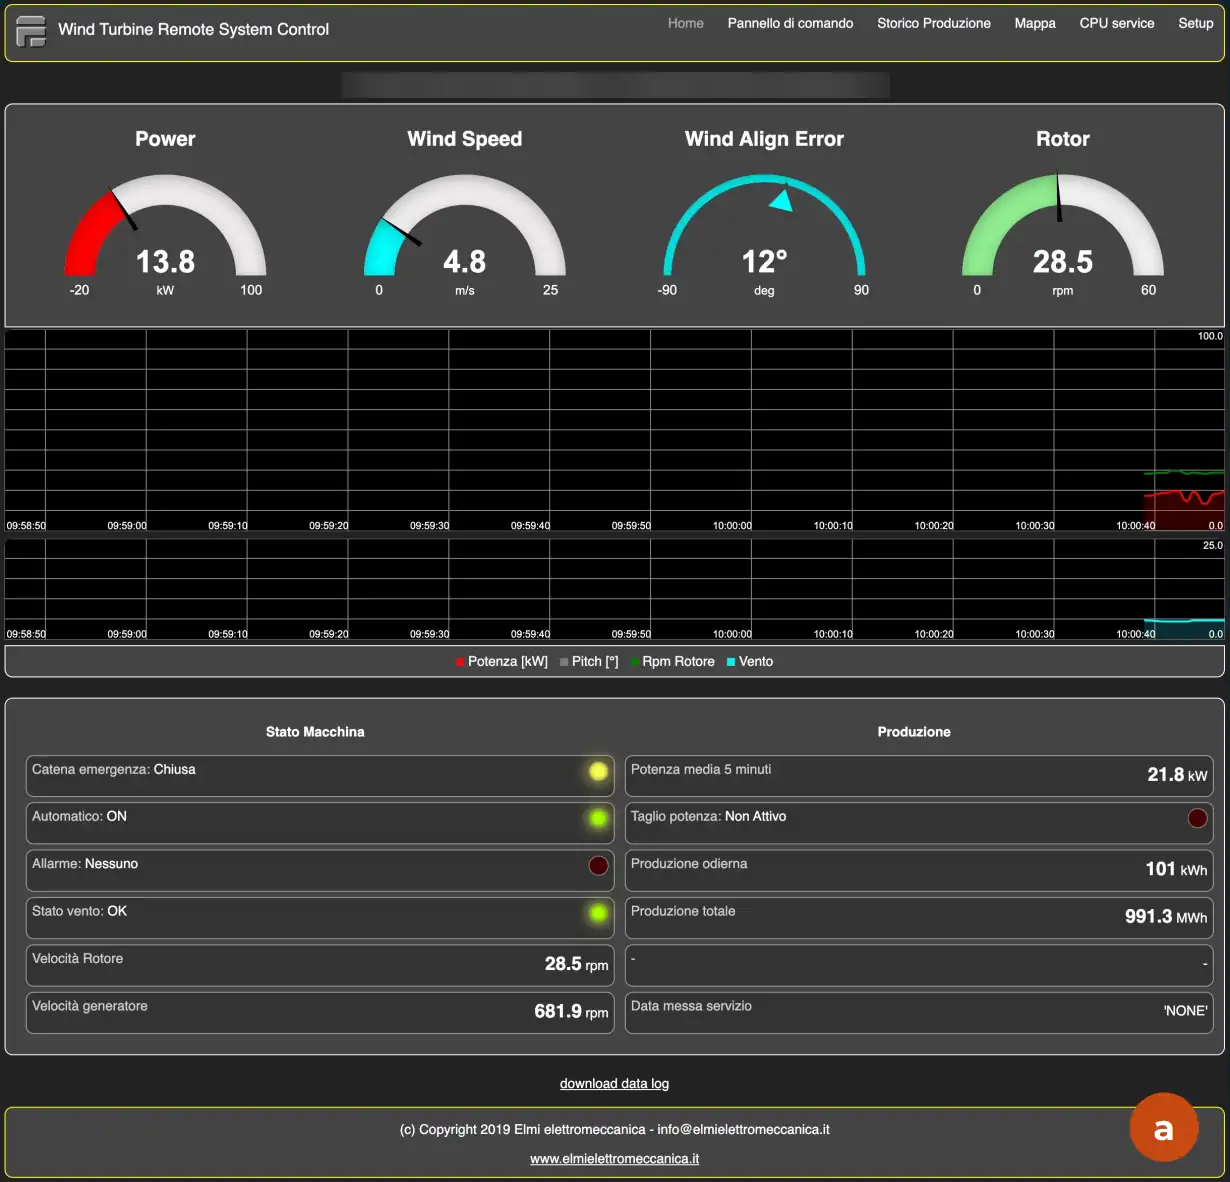
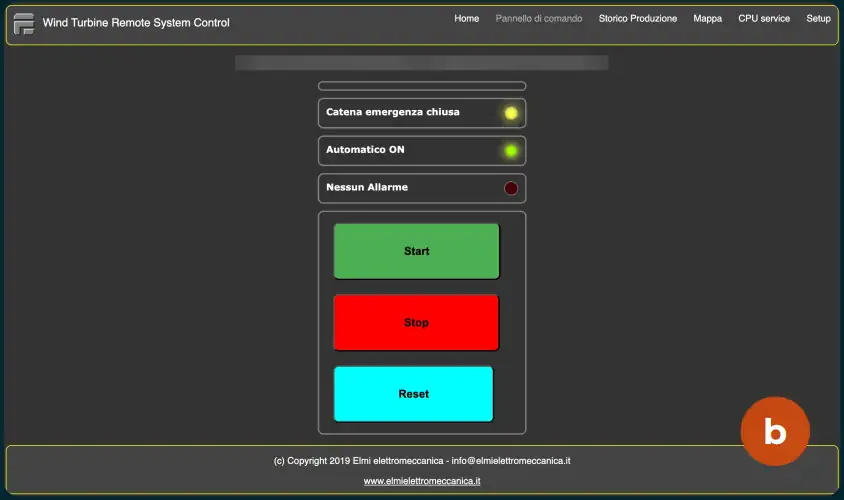
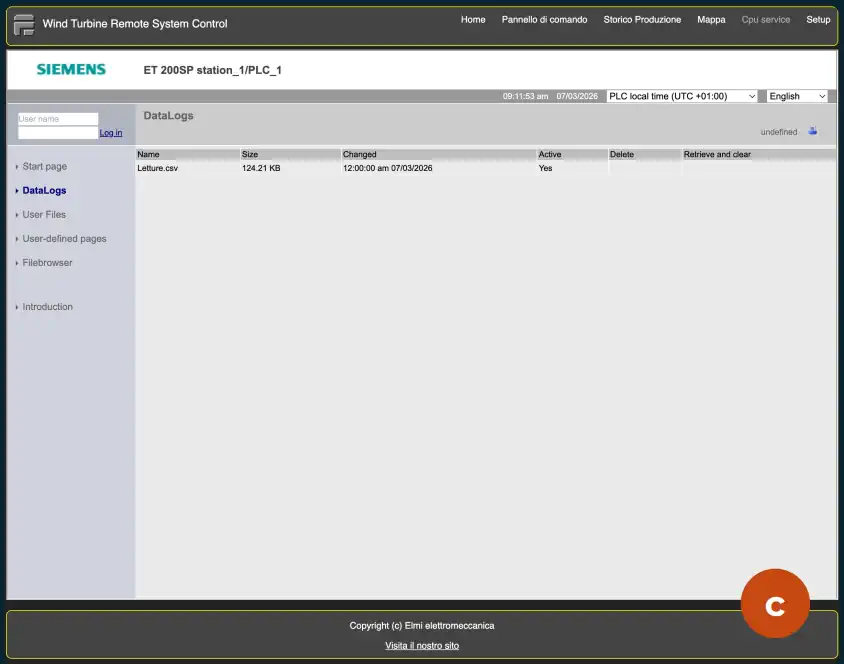
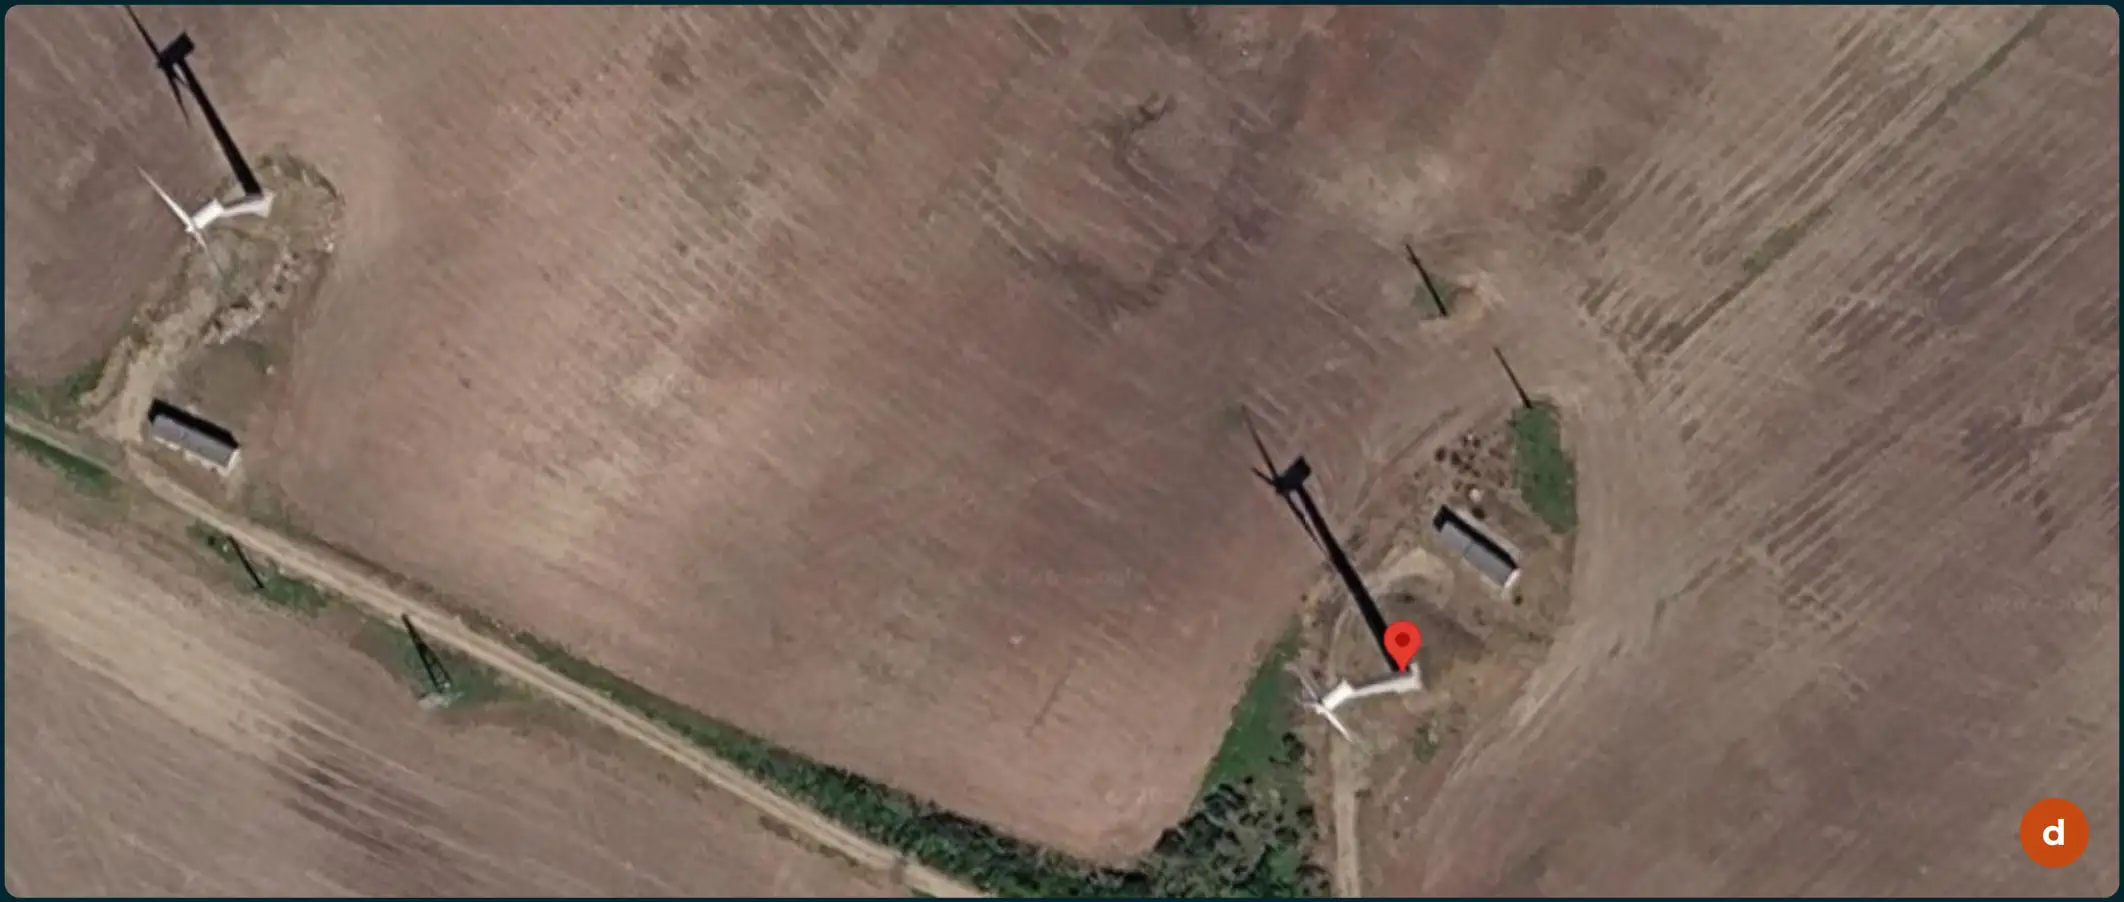
Wie weit der Einblick in die Betriebs- und Steuerungstechnik einer Windenergieanlage reichen kann, zeigen die folgenden Abbildungen aus dem Modat-Forschungsbericht. Die Forscher entdeckten eine über das Internet erreichbare Benutzeroberfläche, die neben aktuellen Betriebsdaten auch Schaltflächen zur Anlagensteuerung enthielt.
Die grafischen Elemente können durch Anklicken vergrößert werden.
Besonders aufschlussreich sind die technischen Beispiele, die Modat in seinem Forschungsbericht dokumentiert.
Auf Seite 4 zeigen die Forscher die über das Internet erreichbare Benutzeroberfläche einer Windenergieanlage. Über diese Oberfläche ließen sich unter anderem die aktuelle Leistung, Windgeschwindigkeit, Rotorausrichtung, Betriebszustände und Produktionsdaten einsehen.
Darüber hinaus enthielt die Bedienoberfläche Funktionen zum Starten, Stoppen und Zurücksetzen der Anlage. Ein weiterer Menüpunkt führte zur Weboberfläche einer industriellen Siemens-Steuerung, die für den technischen Betrieb der Turbine eingesetzt wird.
Auch Informationen über den geografischen Standort der Anlage waren zugänglich. Die Forscher konnten die Turbine, benachbarte Anlagen, Betriebsgebäude und Zufahrtswege auf Luftbildern zuordnen.
Das Beispiel verdeutlicht, welche Informationen durch eine unzureichend geschützte digitale Schnittstelle sichtbar werden können.
Allerdings bedeutet eine öffentlich erreichbare Bedienoberfläche nicht automatisch, dass ein Angreifer sämtliche Funktionen ohne weitere Zugangsdaten ausführen kann. Die tatsächlichen Eingriffsmöglichkeiten hängen unter anderem von der Authentifizierung, den Zugriffsrechten und der technischen Absicherung des Systems ab.
Problematisch wird es insbesondere dann, wenn solche Systeme Sicherheitslücken aufweisen, unzureichend geschützt sind oder ihre Zugangsdaten in falsche Hände geraten.
Dezentrale Stromerzeugung – zentralisierte digitale Risiken?
Wind- und Solarenergie gelten aufgrund ihrer geografischen Verteilung als vergleichsweise widerstandsfähig gegenüber physischen Angriffen. Während große konventionelle Kraftwerke an einzelnen Standorten konzentriert sind, verteilt sich die Stromerzeugung erneuerbarer Energien auf zahlreiche Anlagen.
Modat verweist in diesem Zusammenhang auf die Erfahrungen aus der Ukraine. Dort soll der Aufbau einer stärker dezentralisierten Energieversorgung die Widerstandsfähigkeit gegenüber Angriffen auf die Energieinfrastruktur erhöhen.
Bei digitalen Angriffen gelten jedoch andere Voraussetzungen.
Ein Windpark kann sich Hunderte Kilometer von einem anderen Standort entfernt befinden und trotzdem über dieselben Fernwartungsdienste, Kommunikationssysteme oder zentralen Steuerungsplattformen erreichbar sein.
Hersteller, Betriebsführer und spezialisierte Dienstleister überwachen häufig mehrere Anlagen oder Windparks. Solche zentralen Verwaltungsstrukturen können den Betrieb wirtschaftlicher und effizienter machen. Gleichzeitig entstehen Abhängigkeiten, wenn zahlreiche Anlagen über gemeinsame digitale Zugänge verwaltet werden.
Gelingt es Angreifern, eine zentrale Verwaltungsplattform oder einen Dienstleister zu kompromittieren, könnten dadurch mehrere räumlich getrennte Anlagen betroffen sein.
Die räumliche Dezentralität der Stromerzeugung garantiert deshalb noch keine entsprechende Unabhängigkeit der digitalen Betriebsführung.
Dieser Zusammenhang gewinnt mit dem weiteren Ausbau erneuerbarer Energien und ihrer zunehmenden Integration in digitale Steuerungs- und Kommunikationssysteme an Bedeutung.
Cyberangriffe auf Wind- und Solarparks in Polen
Dass Angriffe auf die digitale Infrastruktur von Energieanlagen keine rein theoretische Gefahr darstellen, zeigen die Ereignisse vom 29. Dezember 2025 in Polen.
An diesem Tag wurden mehr als 30 Wind- und Solarparks sowie weitere Unternehmen und Energieanlagen Ziel koordinierter Cyberangriffe. Betroffen waren unter anderem ein großes Heizkraftwerk und ein Unternehmen aus dem produzierenden Gewerbe.
Die polnische Cybersicherheitsbehörde CERT Polska veröffentlichte am 30. Januar 2026 einen ausführlichen Untersuchungsbericht.
Bei den Wind- und Solarparks konzentrierten sich die Angriffe auf die technischen Einrichtungen der Netzanschlusspunkte. Dort befinden sich unter anderem Steuergeräte, Fernwirktechnik, Kommunikationssysteme und Schutztechnik, die für die Verbindung zwischen den Erzeugungsanlagen und dem Stromnetz benötigt werden.
Nachdem die Angreifer Zugang zu internen Netzwerken erlangt hatten, versuchten sie gezielt, technische Komponenten außer Betrieb zu setzen. Dazu gehörten Manipulationen an Steuergeräten sowie das Löschen von Systemdateien und der Einsatz zerstörerischer Schadsoftware.
Die Angriffe führten dazu, dass betroffene Anlagen nicht mehr mit den Systemen der Verteilnetzbetreiber kommunizieren konnten. Eine Fernsteuerung war zeitweise nicht mehr möglich.
Die laufende Stromerzeugung wurde dadurch nicht unterbrochen. Nach Angaben von CERT Polska blieb auch die Stabilität des polnischen Stromnetzes erhalten.
Dennoch bewerteten die Ermittler die Angriffe als gezielte Sabotageversuche. Aufgrund der erlangten Zugriffsrechte bestand grundsätzlich das Risiko, auch die Stromerzeugung einzelner Anlagen zu beeinträchtigen.
Der Vorfall zeigt, dass nicht nur Windenergieanlagen und Solarmodule selbst, sondern insbesondere die Steuerungs-, Kommunikations- und Netzanschlusstechnik sicherheitsrelevant sind.
Weitere Erkenntnisse: Angriff auf ein Heizkraftwerk
Am 8. August 2026 veröffentlichte CERT Polska einen ergänzenden Untersuchungsbericht. Darin wurde bekannt, dass die Angriffsserie vom Dezember 2025 umfangreicher war als zunächst angenommen.
Auch ein weiteres, kleineres Heizkraftwerk, das rund 50.000 Einwohner mit Wärme versorgt, war betroffen.
Bei diesem Angriff gelang es den Tätern, eine Dampfturbine und die Wasseraufbereitung des Kraftwerks außer Betrieb zu setzen. Dadurch wurde die gekoppelte Erzeugung von Strom und Wärme vorübergehend unterbrochen.
Durch das schnelle Eingreifen des Betriebspersonals konnten größere Auswirkungen verhindert werden. Die Wärmeversorgung der Verbraucher blieb erhalten.
Besonders aufschlussreich war der von den Ermittlern rekonstruierte Zugangsweg. Die Angreifer nutzten eine fehlerhafte Konfiguration in einem privaten Mobilfunknetz, einem sogenannten Access Point Name (APN). Dadurch konnten Geräte miteinander kommunizieren, die eigentlich voneinander hätten abgeschirmt sein müssen.
Der Vorfall macht deutlich, dass auch vermeintlich abgeschlossene Kommunikationsnetze Schwachstellen aufweisen können.
Die Erkenntnisse aus Polen ergänzen damit die Modat-Untersuchung: Während die niederländischen Forscher potenzielle Angriffsflächen in der europäischen Energieinfrastruktur dokumentieren, zeigen die polnischen Untersuchungen die tatsächlichen Auswirkungen gezielter Cyberangriffe.
Welche Folgen wären für die deutsche Stromversorgung denkbar?
Die Energiewende verändert nicht nur die Art der Stromerzeugung, sondern auch die Anforderungen an die Steuerung des gesamten Energiesystems.
Mit dem Ausbau von Wind- und Solarenergie steigt die Zahl der Erzeugungsanlagen, die in das Stromnetz eingebunden und mit Netzbetreibern, Betriebsführern und technischen Dienstleistern vernetzt werden müssen.
Für einen sicheren Netzbetrieb müssen Erzeugungsanlagen überwacht und unter bestimmten Bedingungen in ihrer Leistung angepasst werden können. Dazu dienen digitale Kommunikationswege und Fernsteuerungssysteme.
Werden solche Systeme durch Cyberangriffe beeinträchtigt, können unterschiedliche Folgen entstehen. Dazu gehören der Verlust von Betriebsdaten, der Ausfall von Kommunikationsverbindungen, die Einschränkung der Fernsteuerung oder im ungünstigsten Fall die Manipulation technischer Betriebsabläufe.
Ob daraus tatsächlich eine Gefährdung der Stromversorgung entsteht, hängt von zahlreichen Faktoren ab. Entscheidend sind unter anderem die betroffene Erzeugungsleistung, die Dauer der Störung, die Auslegung der Schutzsysteme und die Möglichkeiten der Netzbetreiber, auf den Vorfall zu reagieren.
Der dokumentierte Angriff in Polen führte trotz seiner erheblichen technischen Auswirkungen nicht zu einer Destabilisierung des Stromnetzes. CERT Polska stellte sogar fest, dass ein vollständiger Ausfall der betroffenen Erzeugungskapazitäten unter den damaligen Bedingungen die Stabilität des polnischen Stromsystems nicht gefährdet hätte.
Eine solche Bewertung lässt sich jedoch nicht ohne Weiteres auf andere Situationen oder auf großflächigere Angriffe übertragen.
Besondere Aufmerksamkeit verdienen daher mögliche gemeinsame Schwachstellen, über die zahlreiche Anlagen gleichzeitig betroffen sein könnten.
Wer trägt die Verantwortung für die Cybersicherheit?
Die Sicherheit digital vernetzter Energieanlagen ist eine gemeinsame Aufgabe von Anlagenbetreibern, Herstellern, technischen Betriebsführern, Dienstleistern und Netzbetreibern.
Dabei geht es nicht ausschließlich um den Schutz vor gezielten Angriffen. Bereits veraltete Software, unzureichend geschützte Fernwartungszugänge oder falsch konfigurierte Netzwerkkomponenten können erhebliche Sicherheitsrisiken verursachen.
Modat empfiehlt deshalb unter anderem, administrative Bedienoberflächen nicht unmittelbar über das öffentliche Internet erreichbar zu machen, sichere Kommunikationsverbindungen einzurichten und sämtliche technischen Systeme einschließlich der Zugänge externer Dienstleister regelmäßig zu überprüfen.
Auch die konsequente Aktualisierung von Software, die Überwachung verdächtiger Aktivitäten und die Vorbereitung auf mögliche Sicherheitsvorfälle gehören dazu.
In Deutschland bestehen für Betreiber und Hersteller unterschiedliche gesetzliche und technische Anforderungen an die Cybersicherheit. Dazu gehören insbesondere die Vorgaben für Betreiber kritischer Anlagen und die europäischen Regelungen zur Netzwerk- und Informationssicherheit. Welche Anforderungen im Einzelfall gelten, hängt unter anderem von der Größe, Bedeutung und rechtlichen Einordnung des jeweiligen Unternehmens und seiner Anlagen ab.
Aus der Modat-Untersuchung ergibt sich deshalb eine grundsätzliche Frage: Wird die digitale Sicherheit neuer und bestehender Wind- und Solarparks ebenso konsequent berücksichtigt wie ihre technische Leistungsfähigkeit und ihre Einbindung in das Stromnetz?
Gerade bei Anlagen, die über Jahrzehnte betrieben werden sollen, müssen die verwendeten Steuerungs- und Kommunikationssysteme dauerhaft sicher gehalten werden können.
Versorgungssicherheit braucht auch digitale Sicherheit
Die Untersuchung von Modat zeigt eine bislang wenig sichtbare Seite der europäischen Energiewende. Tausende technische Systeme von Wind- und Solarparks sind über das Internet erreichbar, obwohl sie nach Einschätzung der Forscher nicht unmittelbar öffentlich zugänglich sein sollten.
Die 884 identifizierten Systeme in Deutschland unterstreichen die Bedeutung des Problems auch für die heimische Energieinfrastruktur.
Gleichzeitig zeigen die dokumentierten Cyberangriffe in Polen, dass Angreifer nicht allein auf Datendiebstahl oder Erpressung abzielen. Sie können versuchen, Kommunikationssysteme, Steuergeräte und industrielle Prozesse gezielt zu beschädigen oder außer Betrieb zu setzen.
Daraus folgt nicht, dass Wind- und Solarenergie grundsätzlich unsicher wären. Ebenso wenig lässt sich aus den vorliegenden Untersuchungen ableiten, dass ein erfolgreicher Angriff auf einzelne Anlagen zwangsläufig einen großflächigen Stromausfall verursachen würde.
Die Ergebnisse machen jedoch deutlich, dass die Sicherheit der Energieversorgung nicht allein von installierter Leistung, Stromnetzen und Speicherkapazitäten abhängt.
Mit der zunehmenden Digitalisierung der Energieversorgung wird die Cybersicherheit zu einem unverzichtbaren Bestandteil der Versorgungssicherheit.
Je stärker die Stromerzeugung von vernetzten Steuerungssystemen und zentralen digitalen Dienstleistungen abhängt, desto wichtiger werden deren Schutz, regelmäßige Überprüfung und die Fähigkeit, Anlagen auch bei Störungen sicher weiterzubetreiben.
Die Energiewende muss sich deshalb nicht nur an ihren Ausbauzielen, sondern auch an der langfristigen Sicherheit und Widerstandsfähigkeit ihrer technischen Infrastruktur messen lassen.
Quellen
- Modat / NCSC-NL (6. Oktober 2026): To See the Wind and the Sun. Forschungsbericht, 15 Seiten. Primärquelle für die Zahlen und technischen Beispiele. PDF-Download: modat.io/blog/to-see-the-wind-and-the-sun/.
- CERT Polska (30. Januar 2026): Energy Sector Incident Report – 29 December 2025. Offizieller Untersuchungsbericht zu den Cyberangriffen.
- CERT Polska (8. August 2026): Follow-Up Report of the December 2025 Energy Sector Incident. Ergänzende Untersuchung des Angriffs auf ein Heizkraftwerk.
- Reuters (6. Oktober 2026): Thousands of European wind and solar power systems exposed online. Internationale Berichterstattung zur Modat-Studie.
Über Modat
Modat ist ein europäisches Cybersicherheitsunternehmen mit Sitz in Den Haag (Niederlande). Das Unternehmen analysiert weltweit erreichbare Internet-Infrastrukturen, identifiziert potenzielle Sicherheitslücken und unterstützt Organisationen bei der frühzeitigen Erkennung digitaler Bedrohungen. Zu den Zielgruppen gehören staatliche Einrichtungen, nationale Cybersicherheitszentren sowie Betreiber kritischer Infrastrukturen.
Mit seiner Untersuchung To See the Wind and the Sun hat Modat auf mögliche Sicherheitsrisiken in europäischen Wind- und Solarparks aufmerksam gemacht.